

Hay ironías que parecen guiones de comedia y luego está lo que le ha pasado a la Comisión de Corrupción y Crimen (CCC) de Australia Occidental. Resulta que el organismo encargado de vigilar que nadie se salte la ley ha dejado la puerta de su casa, o mejor dicho, de sus servidores, abierta de par en par.
Un colador digital en toda regla
Una auditoría reciente ha sacado los colores a esta institución al descubrir que sus sistemas informáticos eran tan vulnerables como un castillo de naipes en un vendaval. El informe oficial revela que el watchdog australiano no implementó las medidas básicas necesarias para protegerse contra amenazas tan graves como el malware y el ransomware. Básicamente, se olvidaron de activar las defensas técnicas que blindan la información sensible, dejando sus datos a merced de cualquier pirata informático con un mínimo de pericia.
Suspenso rotundo en su propio examen
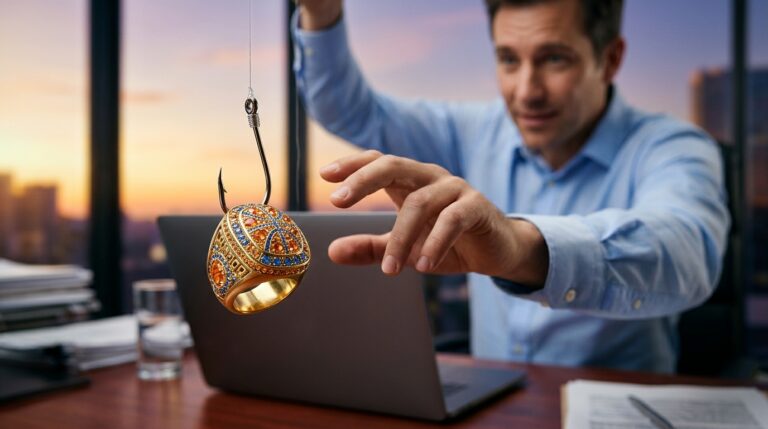
Pero el punto álgido de esta historia no es solo la falta de cortafuegos, sino el factor humano. La propia comisión decidió realizar un simulacro de phishing para poner a prueba la perspicacia de sus empleados. ¿El resultado? Un auténtico desastre administrativo. El 14% de la plantilla picó el anzuelo y pinchó en el enlace sospechoso del correo de prueba. Es decir, que el personal entrenado específicamente para detectar irregularidades y delitos se entregó voluntariamente al supuesto timador en un entorno controlado.
Contraseñas de cristal
Por si fuera poco, los auditores señalaron que la gestión de las contraseñas y los accesos privilegiados era, por decirlo de forma suave, bastante relajada. En un mundo donde la ciberseguridad es una prioridad absoluta para cualquier empresa, que el vigilante del crimen en Australia sea el eslabón más débil de la cadena es, cuanto menos, para hacérselo mirar. Parece que en casa del herrero, el cuchillo no es que sea de palo, es que ni siquiera tiene filo.